Mostrando entradas con la etiqueta WPA2. Mostrar todas las entradas

REAVER

Reaver es una herramienta que nos facilita la explotacion de una vulnerabilidad que se encuentra por defecto en la mayoria de los routers que usan wpa2 la vulnerabilidad es explotada mediante intentos de la introduccion de un pin que se propuso para facilitar el uso al cliente con relacion alas claves previamente compratida o psk ccmp
Argumentos requeridos
-i       - -interface                       nombre de la interface en  modo monitor
-b     - -bssid                              MAC o bssid del AP target
Argumentos
-m    - -mac                            mac del sistema anfitrión
-e    - -essid                           ESSID del AP target
-c    - -channel                       establece un canal para la interface(implies –f)
-o   - -out-file                         enviar la salida a un archivo de registro [stdout]
-s    - -session                         restaurar la una sesion apartir de un archivo
-C    - -exe                               ejecutar el comando suministrado tras la recuperación pin éxito
-D    - -daemonize                 modo demonio daemon de reaver
-a    - -auto                    detectar automáticamente las mejores opciones avanzadas para el destino AP
-f     - -fixed                            desabilita el salto entre canales
-5    - -5ghz                             usar los canales a 5ghz del 802.11
-v   - -verbose                        mostrar informacion nocritica (-v v para mas info)
-q  - -quiet                              solo mostrar mensajes criticos
-h  - -help                                mostrar ayuda
Advanced options
-p   - -pin                           utilizar el pin wps con dígitos especificado 4 u 8
-d  - -delay                        estableces un tiempo entre cada intento de pin
-l  - -lock-delay    establecer el tiempo de espera si te bloquea CAP  WPS intentos pin [Por Defecto son60]
-g  - -max-attempts        num max de intentos si el pin falla
-x  - -fail-wait                   establecer el tiempo de inactivo después de 10 fallos inesperados
-r - -recurring-delay       [x:y]  permanecer inactivo cada pin x intentosn de pin
-t  - -timeout                     establecer el tiempo de espera

-T  - -m57-timeut
            establecer el tiempo de espera M5 / M7 (0,20)
-A    - -no-associate         no asociarse con el AP (asociación debe ser realizada por otra aplicación   
                                    como puede ser airbase-ng aireplay-ng etc)
-N  - -no-nacks                  no enviar mensajes NACK cuando se reciben los paquetes fuera de orden
-S    - -dh-small                  utilizar pequeñas claves DH a mejorar la velocidad del crack
-L   - -ignore-locks            ignorar estado bloqueado notificado por el destino AP
-E   - -eap-terminate    terminar cada sesión de WPS con un paquete de error EAP
-n   - -nack                       AP objetivo siempre envía un NACK [auto]
-w  - -win7                      imitar un Registro windows 7 [false]


Bueno para este primer y unico ejemplo necesitamos de esta y otras dos herramientas la primera sera el airmon-ng para poner en modo monitor la interface y en segundo el wash que nos servira para encontrar las AP vulnerables  como se ve en la imagen el comando sera sencillo
Wash –i mon0
 
Una ves detectados los ap vulnerables procedemos a iniciar reaver con los filtros que solo permitiran ver a reaver el ap vunerable iniciamos la sintaxis
Reaver  -i (interface)  -b (bssid del ap) –c (canal del ap) –vv [esto indica el nivel de detale que nos mostrara]  -D (modo demon que usara o ara todo lo posible para efectuar el test) –w (simula la funcion de intento de conexión de un sistema windos7) no puede hacerlo completo porque el ap esta muy lejos demi posicion y no tengo modem para hacer una simulacion lo importante es que tengas una pequeña idea de como funciona y puedeas generar un propio vector de ataque al finalizar mostrara el pin y la contraseña ejemplo
 wpa psk: 0288391
intentara varias veces puede tardar mucho es casi como un ataque de diccionario en la imagen color rojo los intentos de pin
 si tengo la oportunidad en un futuro subire ejemplos mas precisos


para conocer mas visita todos los laboratorios

Aircrack-ng

Aircrack-ng
Aircrack-ng es un programa de cracking802,11 WEP y WPA/WPA2-PSK. Se puede recuperar la clave WEP una vez que los paquetes cifrados suficientes han sido capturados con airodump-ng. esta parte de la suite aircrack-ng determina la clave WEP utilizando dos métodos fundamentales. La primera ventaja del método PTW esque se necesitan muy pocos paquetes  para determinar la clave WEP. El segundo método es el FMS / KoreK. El método FMS / KoreK incorpora varios ataques estadísticos para descubrir la clave WEP y las utiliza en combinación con la fuerza bruta. Además, el programa ofrece un método de diccionario para crackear cifrado tipo WPA/WPA2 claves pre-compartidas, una lista de palabras (archivo o entrada estándar) o en su caso utlizar la tool de esta misma suite airolib-ng.

Synopsis:   Aircrack-ng [opciones]      <.cap/.ivs file (s)>
Opciones
-a    
                    Forzar el modo de ataque, 1 para WEP y 2 para WPA/ WPA-PSK
-e    
                Seleccione la red de destino basado en el ESSID. Esta opción también se requiere para   
               WPA cracking si el SSID es cloacked.     

-b   o puede ser   - -bssid 
                      Seleccione la red de destino en base a la dirección MAC del punto de acceso.
-p
                        Establezca esta opción con el número de CPU a usar (sólo disponible en sistemas 
                        SMP). Por defecto, utiliza todas las CPU disponibles
-q                    Si se establece esta opcion, no se muestra ninguna información de estado.
-C  o puede ser  - -combine
                          Combina todos los puntos de acceso MAC (separados por una coma) en una virtual.
-l            escribir la llave en un archivo(nombrar archivo).
-E          create ELcomsoft Wireless Security Auditor (EWSA) project file v3-02--
                                Static WEP cracking options
-c       Buscar sólo caracteres alfanuméricos.
-t     solo buscar caracteres numericos y/o binarios.
-h          buscar la llave numerica de Fritz!BOX.
-d o puede ser     - - debug
                                         Especifique la máscara de la llave. Por ejemplo: A1: XX: CF
-m  
                                   Sólo mantener los IVs procedentes de los paquetes que coincidan con esta dirección MAC.También puede utilizar-m ff: ff: ff: ff: ff: ff para usar todos y cada uno de IVs, independientemente de la red (esto desactiva el ESSID y BSSID filtrado).
-n
                        Especifique la longitud de la clave: 64 para 40-bit WEP, 128 para 104-bit WEP, etc,   
                        hasta 512 bits de longitud. El valor predeterminado es 128.
-i  
                            Sólo mantener los IVs que tienen este índice de clave (1 a 4). El comportamiento         
                            por defecto es ignorar la llave en el paquete, y el uso de la IV sin importar.
-f  
                     De forma predeterminada, este parámetro se establece en 2. Utilice un valor más alto  
                     para aumentar el nivel de fuerza bruta: el crack llevará más tiempo, pero con una       

                     mayor probabilidad de éxito.

-k    Hay 17 ataques KoreK. A veces un solo ataque crea un falso positivo que impide que la clave pueda ser encontrada Aun con una gran cantidad de IVs. intentar-k 1, k-2, ...-k 17 para deshabilitar cada ataque selectivamente.

-x   o puede ser –x0
Desactivar la última keybytes fuerza bruta (no se recomienda).
-x1      permitirá última clave para fuerza bruta (no se recomienda).
-x2    permite usar las dos ultimas claves para fuerza bruta.
-X     desanbilita la fuerza bruta de multithreading(miltitarea) (solo SMP ( Symmetric Multi Processing))
-s      muestra la versión ASCII de la clave en la parte derecha de la pantalla.
-y       se trata de un ataque de fuerza bruta experimental el cualo solo es necesario cuando el  
           ataque estandar falla con más de un millón de IVs
-z      usar ataque PTW que es el ataque por default(Andrei Pyshkin, Erik Tews and Ralf-Philipp Weinmann).
-P    o puede ser - -ptw-debug       PTW debug: 1 deshabilitar Klein, 2 PTW.
-K     utilizar ataque Korek en lugar de PTW.
-D   o puede ser  - -wep-decloak     WEP decloak  mode en caso que tengamos datos falsos.
-1  o puede ser - -oneshot       solo se intentara crakear la clave con PTW.
-M        especifica un numero maximo de IVS a usar.WEP y WPA-PSK opciones de cracking
-w     Ruta de acceso a un archivo de diccionario para WPA cracking. Especifique "-" para usar stdin.
WPA-PSK opciones de cracking
-S       prueva rapida de cracking en WPA2.
-r      ruta de la base de datos airolib-ng. No se puede utilizar con '-w'.
OTRAS OPCIONES
-H o puede ser - -help muestra la pantalla de opciones y ayuda
-u o puede ser - -cpu-detect  información del proveedor en el número de CPUs y soporte MMX / SSE


antes de iniciar el cracking es necesario tener una cantidad considerable de paquetes crudos del protocolo 802.11 es decir vectores de inicializacion (IVs)en el caso de el sifrado wep el requisito minimo recomendable es 20.000 veintemil vectores de inicializacion capturados con la herramienta de airodump-ng de esta misma suite.
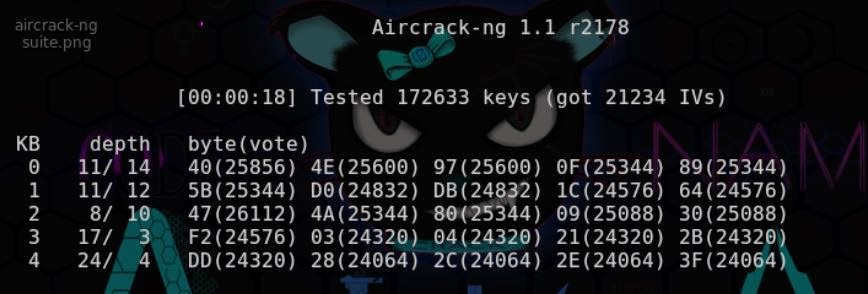
En este primer ejemplo tenemos un archivo.cap sin ninguan opcion para aircrack por defecto solo encontrara la wep key
Asi se mostrara una ves ejecutemos aircrack-ng

Tambien podemos agregar filtros de lectura como es la opcion –b para bssid y –m para solo ver paquetes entre estos dos dispositivos esto sirve si por ejemplo es una red wpa y desautenticamos a un dispositivo en espesifico esto nos diria entonces que el handshak solo sera entre el dispositivo desautenticado y el ap,tambien vemos la opcion –K 17 esto le dira al aircrack que utilizara 17 metodos korek para encontrar la wepkey
 Para realizar un pentesting a una red de sifrado tipo wpa usamos otro tipo de tecnica llamada de fuerza bruta la cual consite en encontrar la contraseña mediante un listado de palabras tambien llamado diccionario el cual contiene palabras y numeros en algunos caso caracteres especiales los diccionrios pueden ser generados a mano o con ayuda de algunos scripts o programas que nos facilitan la tarea,algunas distrios de linux ya tiene por defecto algunos diccionarios ya creados entre ellos blackbuntu,wifislax,bactrack,kali,bugtraq,airbuntu, etc
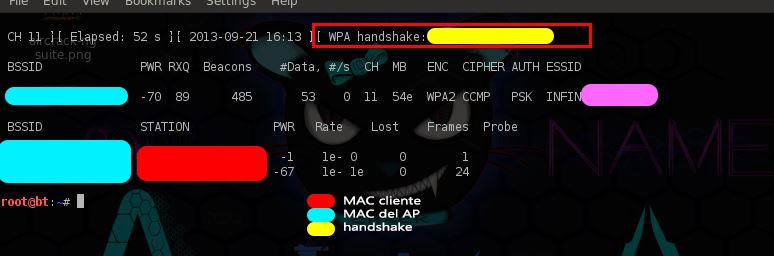
Para este ejemplo tenemos el diccionario de dark0de que viene por defecto en backtrack 5r3 en la cual estamos realizando estos ejemplos,la ubicacion es la mostrada en la imagen de abajo en caso de que la contraseña se encuentre en ese diccionario nos lo informara en caso contrario tendremos que intentarlo con un diccionario diferente antes del cracking tenemos que optener el wpa hanshake el cual optenemos con distintos ataque (ver aireplay-ng,airbase-ng,tkiptun-ng) en el airodump-ng nosmotrara una imagen similar ala siguiente

Para cracking de wpa la sintaxis puede ser tan simple como poner aircrack-ng seguido por la ruta del arcivo .cap que tiene el wpa handshake y especificar –w para indicar ruta del diccionario ver imagen inferiro

airodump-ng


Airodump-ng se utiliza para capturar tramas de datos o paquetes raw  o crudos del protocolo 802.11 n o g etc con el fin de utilizarlos con aircrack-ng. si un receptor GPS conectado al ordenador, airodum-ng es capaz de registrar las coordenadas de los puntos de acceso encontrados. Además, airodump-ng escribe un archivo de texto que contiene los detalles de todos los puntos de acceso y Clientes vistos.
Opciones

Syntaxis
airodump-ng [opciones]  
-H   --help       mostrar opciones.
-i       - - ivs  
         sólo guardar IVs  (sólo es útil para el craqueo) si el se especifica la opción, 
                                usted tiene que dar un prefijo de archivo. (- w opción de escritura)
-g   - -gpsd     indican que airodump-ng debe tratar de utilizar el GPSD para obtener coordenadas.
-w   - -write           Es el prefijo de archivo de volcado de usar. Si esta opción
                                     no se da, sólo mostrará los datos en la pantalla. Al lado de este archivo, se
                                      creará un archivo CSV con el mismo nombre que la captura
-e   - -beacons        Se registrará todas los beacons en el archivo cap. Por defecto sólo se registra 
                                 una para cada red.
-u   --update      Retraso segundos de retardo entre actualizaciones de la
                                                         pantalla (por defecto: 1 segundo). Útil para CPU lenta
--showack
Imprime estadísticas ACK / CTS / RTS. Ayuda en la depuración y optimización general de la inyección. Es indicación de si, se inyecta demasiado rápido, llegar a la AP, si los paquetes  son paquetes cifrados válidos. Permite detectar la estación de "oculto", que están demasiado lejos para capturar imágenes de alta tasa de bits, como tramas ACK se envían a 1Mbps. -h  para estaciones ocultas  - -showack.
--berlin       Tiempo antes de retirar la AP / cliente cuando no se reciben más paquetes (predeterminado: 120 segundos).
-c   [,[…]],  tambien puede ser - - channel   [channel[,…]]
           Indicar el canal (S) para escuchar. Por defecto airodump-ng escuha en todos los canales 2.ghz

-b   ,  o tambien - -band
Indique la banda en la que airodump-ng debe operar. que puede ser una combinación de la 'a', 'b' y Letras 'g' ('b' y 'g' utiliza 2,4 GHz y 'a' utiliza 5GHz). Incompatible con la opción -- channel.

-s ,  tambien puede ser   - -cswith < method>
Define la forma en airodump-ng establece los canales cuando se utiliza más de una tarjeta. valores válidos: 0 (FIFO, el valor predeterminado), 1 (Round Robin) o 2 (hop en último lugar).
-r        lee paquete de un archivo.
-x           simulación de exploración activa (enviar solicitud de sondeo y analizar las respuestas de la sonda).


- -output-format   
Definir los formatos a utilizar (separada por una coma), los valores posibles son: pcap, IVS, csv, gps, kismet, netxml. Los valores por defecto son pcap, csv, kismet, kismet-Newcore. 'pcap' es para el registro de una captura en pcap en formato pcap, "IVS" es el formato forwill (es un acceso directo para - IVS) 'csv' creará un archivo csv airodump-ng, "Kismet" creará un kismet csv archivo y 'kismte-Newcore' creará el archivo netxml kismet, 'gps' es un acceso directo para - gps. Valores Teses se pueden combinar con la excepcion de IVS y pcap.
--ignore-negative-one
Retire el mensaje que dice "canal fija: -1‘.
OPCIONES DE FILTRO:
-t    <OPN|WEP|WPA|WPA1|WPA2>,  - -encrypt <OPN|WEP|WPA|WPA1|WPA2>
Solo mostrara los cifrados especificados: ‘-t  pueden ser mas de uno ejemplo: -t opn –t wpa2
-m --netmask       sólo mostrará las redes que coincidan con el BSSID a Conceder en combinación máscara de red. Es necesario  - - BSSID (o puede ser  -d) a especificar.
-a     sólo mostrará los clientes asociados.
INTERACTUAR CON AIRODUMP-NG.
Airodump-ng puede recibir e interpretar las pulsaciones de teclas mientras se ejecuta. La siguiente lista describe las claves asignadas actualmente y las supuestas acciones
seleccione áreas activas por los ciclos a través de estas opciones de visualización: AP + STA + ACK, sólo AP:sólo STA
      reiniciar la clasificación por defecto (POWER)
        invertir algoritmo de ordenación
m       marcar el AP seleccionado o el ciclo a través de colores diferentes si el AP seleccionado ya está marcado
  (des-) activa la clasificación en tiempo real - se aplica cada vez que el algoritmo de ordenación es mostrado
s         cambiar Columnas de orden, que incluye actualmente; BSSID: pwr level: beacons;data  
          packets; packet rate ; channel : max . data rate ;encryption; stongest ciphersuite; strong-est
          authentication; ESSID
SPACE     pausar y refrescar la pantalla/mostrar resumen pausar
TAB         activar / desactiva el desplazamiento por la lista de AP
Up       seleccionar el AP anteriorio al marcado actualmente en la lista de visualización, si es aviable
DOWN      seleccionar la AP después de la marcada actualmente AP
Si se selecciona un punto de acceso o marca, todas las estaciones conectadas también serán seleccionados o marcados con el mismo color que el punto de acceso correspondiente.
Ejemplos

Airodump-ng  - - band bg ath0

BSSID   
Dirección MAC del  AP. En la sección de clientes, un BSSID de "(not associated)" el cliente no esta asociado a ningun AP(acces point). En este estado no asociado, que es la búsqueda de un punto de acceso para conectarse con el.
PWR
Nivel de señal reportado por la tarjeta. La señal es mayor en cuanto este mas cerca al punto de acceso o de la estación. si el BSSID PWR es -1, entonces el driver no soporta informes de nivel de señal. Si el PWR es -1 para un número limitado de estaciones, entonces este es un paquete que venían de la AP al cliente pero las transmisiones clientes están fuera de alcance . Si todos los clientes tienen PWR como -1, entonces el controlador no es compatible con informes de nivel de señal.   
RXQ
Sólo se muestra cuando en un canal fijo, recibirá la calidad se mide por el porcentaje de paquetes (calidad de tramas de datos) recibido con éxito en los últimos 10 segundos. Se mide la calidad de los datos. Esa es la idea, esto le permite leer más cosas de este valor. Digamos que tienes un 100 por ciento RXQ y los 10 (o lo que sea la tarifa) beacons por segundo estan ahora de RXQ repente cae por debajo de 90, pero todavía se capturan todas los beacons enviados. En otro caso como por ejemplo seria que RXQ sea10 y no obtengamos ni un solo beacons esto significaria que no existe el suficiente trafico o que necesitamos estar mas cerca del AP .

Beacons  
Número de beacons(paquetes) enviados por el AP. Cada punto de acceso envía unos diez beacons por segundo a la velocidad más baja (1M), por lo que normalmente se puede recoger la forma varía mucho.
#data
Número de paquetes capturados, incluyendo los paquetes de difusión de datos.
#/s 
Numero de paquetes por cada 10 segundos.
CH
Número de canal (paquetes beacons forma adoptada). Nota: a veces los paquetes de otros canales son capturados incluso si airodump-ng  esta orientado a un solo canal , debido a las interferencias de radio y/o a que mas de un AP esta en el mismo canal .
MB
Máxima velocidad soportada por AP. Si MB = 11, es 802.11b, si MB = 22 es 802.11b +  las tasas más altas son 802.11g.the punto (después de 54 arriba) indica preámbulo corto es compatible. 'e' indica que la red dispone de QoS (802.11e) enable.
ENC
Algoritmo de cifrado en uso. OPN = sin encriptación "WEP" = wep o superior (no hay datos suficientes para elegir entre WEP y WPA/WPA2), WEP (sin el signo de interrogación) indica estática o dinámica WEP y WPA2 o WPA o WPA2 si TKIP o CCMP o MGT es presente.
CIPHER
El sistema de cifrado detectado. Uno de CCMP, WRAP, TKIP, WEP, WEP 40 o WEP104. No es obligatorio, pero se suele utilizar TKIP con WPA y CCMP se suele utilizar con WPA2. WEP40 se muestra cuando el índice de la clave es rallador luego 0. La norma establece que el índice puede ser 0-3 para 40 bits y debe ser 0 para 104 bits.
AUTH
El protocolo de autenticación utilizado. uno de MGT (WPA/WPA2 usando un servidor de autenticación por separado), SKA (clave compartida para WEP(shared key for WEP)), PSK (clave pre-compartida para WPA/WPA2 (pre- shared key for WPA/WPA2 )), o OPN (abierto para WEP (open for WEP))
ESSID
Nombre del AP "SSID", que puede estar vacía si se activa  ESSID oculta. En este caso, airodump-ng intentará obtener informacion acerca del nombre mediante pruebas de solicitud de asociacion.
STATION
La dirección MAC de cada estación o estaciones asociadas o en busca de un punto de acceso para conectar con los AP los que no están asociados actualmente con un AP tienen un BSSID de "( not associated)".
RATE
Aparece cuando existe trafico entre el cliente y el AP siendo el primer numero la velocidad de los datos del AP (BSSID) al cliente (STATION).el segundo los datos del cliente (STATION) al AP (BSSID)
LOST
Esto significa la pérdida de paquetes próximos por el cliente. Para determinar el número de paquetes perdidos hay un campo de secuencia en cada paquete enviado,
PACKETS
Numero de paquetes enviados por el cliente.
Probes
Los ESSIDs sondeadas del cliente, son las redes que el cliente está tratando de conectarse o está conectado actualmente
La primera parte es los puntos de acceso detectados. Lo segundo es una lista de los clientes inalámbricos detectados, estaciones. Al basarse en la potencia de la señal, se puede determinar con precisión incluso físicamente la ubicación de una estación particular.


Bueno antes de iniciar el airodump-ng es necesario tener nuestra tarjeta de red inalambrica en modo monitor y claro antes saber el nombre de nuestra interface tipeamos  IWCONFIG

Y cambiamos  con airmon-ng (ver correspondiente tutorial de esta herramienta)

Una ves esto echo pasamos con el primer comando que nos permitira ver todo el trafico


Asi se muestra la informacionque es escuchada con nuestra tarjeta inalambrica es importante recordar que podemos interactuar con esta interface como ya se a comentado en la sintaxis de esta herramienta
Con la tecla ctrl+c detenemos la ejecucion del programa


 Una ves seleccionado el target nos valemos de los filtros para “solo” escuchar lo que se transmite en un determinado AP la sintaxis puede ser como la siguiente
Airodump-ng --bssid (mac del AP) –c (canal del AP) –w (ruta del archivo donde se escribiran los archivos en mi caso le puse el nombre de kitikit) mon0 (esta es el nombre de mi interface en monitor)
La mac(puede ser de AP o de un cliente) en la imagen de color turquesa y el essid o nombre del ap de color verde


 Toma en cuanta que si vemos mas de un AP  en un mismo canal y tu te encuentras alajado de  ellos el trafico se puede ver afectado puesto que las señales se solapan entresi y esto causa que los paquetes no sean los correctos para limpieza de tus capturas puedes usar la herramienta de airdecloak-ng para ello.